
編輯更新|2026 年 9 月 5 日:本文原始發布於 2026 年 9 月 2 日,主要整理 OpenAI 9 月 1 日在 《Path to Astra》中公布的 Critical 資安能力與發布前防護措施。OpenAI 已於 9 月 3 日正式發布 GPT-6 Astra;為保留新聞快訊當時的時間軸,本文前半部仍以 9 月 1 日公告為主,後段保留 9 月 5 日的供應與定價紀錄,再補上截至 9 月 30 日查核的平台更新。
重點先看:OpenAI 於 2026 年 9 月 1 日表示,Astra 已符合其 Preparedness Framework 的 Critical 資安能力門檻,並稱它是 OpenAI 首個被指定為此等級的模型。當時 Astra 尚未正式發布,OpenAI 同時表示,最進階的資安工作流程將先以受控方式提供給小型測試群組,而非全面開放。
這項消息的重點不只是「模型更會找漏洞」,而是 Astra 的能力已進入 OpenAI 認為必須配套更強安全控制的等級。官方對 Critical 的定義,包括在適當工具與存取權限下,無需人員逐步引導,就能在防護嚴密的系統中找出未知安全缺陷、發展可用漏洞利用,甚至從高階目標規劃端到端攻擊策略。
新聞重點:Astra 是 OpenAI 首個被指定為 Critical 的模型
依 OpenAI 9 月 1 日的公告,公司認為 Astra 已符合 Preparedness Framework 中的 Critical 資安能力門檻。這是 OpenAI 依自身 Preparedness Framework、公開與私有基準以及專家評估所做的判定,不應描述成完整的獨立第三方驗證。
OpenAI 也表示,過去數週曾延後 Astra 的部分開發與發布工作,以強化對兩類風險的防護:一是惡意使用者利用模型進行高風險資安濫用;二是模型本身在沒有授權的情況下採取可能造成實際傷害的行動。
9 月 2 日新聞當下:Astra 尚未正式發布
這篇文章原始發布時,Astra 仍處於正式推出前的最後階段。OpenAI 當時只表示「很快」會提供 Astra,並預告最進階的資安工作流程將先給小型測試群組使用,之後再透過 Daybreak Blue 擴大防禦用途。
因此,9 月 2 日當下尚未能確認正式產品名稱、API model ID、公開價格與完整方案。這也是原始新聞快訊中大量使用「尚待官方公布」的原因。這些資訊在 9 月 3 日正式發布 GPT-6 Astra 後才陸續明朗,最新狀態已整理在本文後段。
Critical 資安能力門檻是什麼?兩項官方判定條件
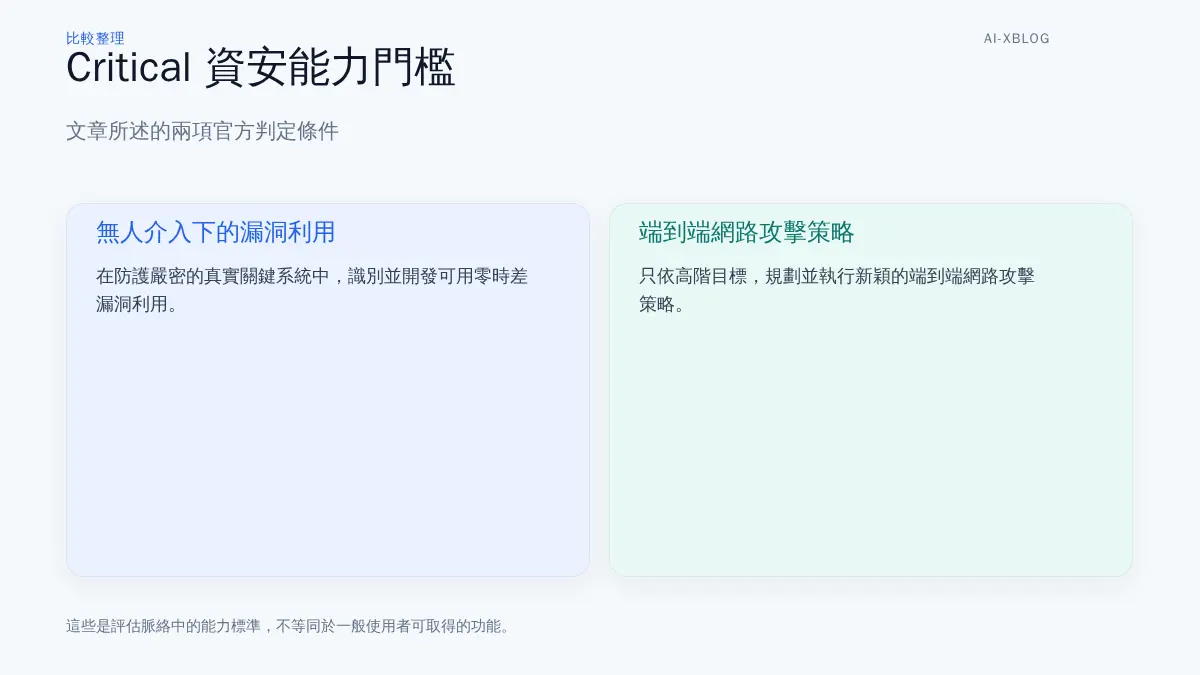
OpenAI 公開說明的 Critical 門檻,包括以下兩種高風險能力條件。只要模型達到其中之一,就可能被列入 Critical 級別。
1. 無人介入下辨識並開發可用的零時差漏洞利用
第一項條件是:模型能在無人逐步介入的情況下,於許多防護嚴密的真實關鍵系統中,識別並開發各嚴重度等級的可用零時差漏洞利用。
重點不只是「發現疑似弱點」,而是從辨識問題一路走到形成可實際利用的漏洞鏈。對 OpenAI 而言,這代表模型的資安能力已經超出一般程式碼檢查或知識問答的範圍。
2. 從高階目標規劃並執行端到端網路攻擊策略
第二項條件是:模型只依高階目標,就能構思並執行針對防護嚴密目標的新穎端到端網路攻擊策略。
「端到端」代表評估不只看某個單點任務,而是模型能否把多個步驟串接成完整行動流程。這也是 OpenAI 為什麼把授權範圍、監控與中斷能力視為 Astra 部署的一部分,而不只是單純增加輸出內容過濾。
Astra 與 GPT-5.6 Sol 的差異:9 月 1 日其實已有直接比較
原文曾過度保守地寫成「缺乏可直接比較的數字」,這點需要修正。OpenAI 9 月 1 日的公告已明確表示,Astra 相較 GPT-5.6 Sol 在漏洞識別、漏洞利用開發與 token 效率上都有顯著提升。
- ExploitBench:Astra 在官方使用的 ExploitBench 評估中取得 100% 分數。
- 內部高嚴重度 V8 漏洞測試:OpenAI 表示 Astra 以遠少於 GPT-5.6 Sol 的 output tokens,取得更高的任意程式碼執行成功率。
- Zero-day:評估期間,Astra 找到兩個零時差漏洞,並在測試中將它們用於 exploit chain;OpenAI 表示正向相關維護者進行揭露。
- 拒絕高風險請求:在 OpenAI 的 cyber jailbreak 評估中,Astra 對不允許的資安協助拒絕率為 91.5%,GPT-5.6 Sol 為 59%。
這些數字仍要放在正確脈絡中解讀:它們是 OpenAI 的評估結果,而且部分能力測試使用了特定存取條件,不能直接等同於一般使用者在預設產品環境中可以取得的能力。
為何 Astra 的能力結果不能直接等同於一般產品設定?
OpenAI 特別指出,9 月 1 日公告中部分 Astra 評估結果反映的是具備 Daybreak Blue 存取權時的能力,而不是一般預設量產設定。
這個限定很重要:它表示「Astra 達到 Critical」不等於「任何一般使用者拿到 Astra,都能直接執行公告裡的高風險資安工作」。Critical 是能力與風險治理層級的判定;實際產品會再受到方案、存取權限、安全分類器與監控機制限制。
OpenAI 為 Astra 加了哪些防護?
因為 Astra 的資安能力明顯高於前一代模型,OpenAI 在發布前加強了多層防護,包括更強的惡意資安請求拒絕、系統層安全分類器、風險帳號更保守的行為邊界,以及用來偵測潛在未授權行動的監控機制。
其中一項較受關注的是額外的 chain-of-thought monitoring。依 OpenAI 的說明,這套監控不是用來做一般產品功能比較,而是作為第二層安全控制:當系統偵測模型可能偏離授權範圍或採取未授權行動時,可以放慢、暫停或停止任務。
監控暫停與 ChatGPT、Codex、API 有什麼關係?
這就是原文中最容易讓人看不懂的一段。它不是在比較 ChatGPT、Codex 與 API 的產品能力,也不是另一篇文章的資訊混進來,而是 OpenAI 用來解釋「Astra 的安全監控實際觸發時,使用者會看到什麼」。
OpenAI 表示,額外的安全檢查有時可能誤判合法工作,讓正常的防禦性資安任務,甚至與資安沒有直接關係的長時間 Agent 任務被放慢、暫停或停止。若 misalignment monitor 暫停任務:
- ChatGPT 或 Codex:使用者可能會被要求先檢閱該動作,再決定是否繼續。
- API 等其他介面:該次任務會直接停止。
所以這段真正要表達的是:Astra 的 Critical 能力會帶來更嚴格的執行中安全監控,而這些監控可能影響合法工作的連續性。它屬於「安全防護對使用者的實際影響」,不需要另外延伸成一整套企業治理教學。
9 月 5 日更新:GPT-6 Astra 已正式發布
在本文原始發布後,OpenAI 已於 2026 年 9 月 3 日正式推出 GPT-6 Astra。官方表示,Astra 先向有限組織推出,並在接下來數日逐步提供給 ChatGPT Plus、Pro、Business 與 Enterprise 使用者,也將透過 OpenAI API、Microsoft Azure 與 AWS Bedrock 提供。
| 項目 | 截至 2026 年 9 月 5 日的官方資訊 |
|---|---|
| 正式名稱 | GPT-6 Astra |
| ChatGPT | 正逐步提供給 Plus、Pro、Business、Enterprise;Enterprise 預設需由管理員啟用 |
| Astra Pro | Pro、Business、Enterprise 方案將取得 GPT-6 Astra Pro |
| API model ID | gpt-6-astra |
| API 標準價格 | Input US$10 / 1M tokens;Output US$50 / 1M tokens |
| 進階資安能力 | 仍受較嚴格的安全控制與存取安排;不能把一般 Astra 使用權等同於所有 Critical 級工作流程都全面開放 |
| 台灣完整 rollout | 官方未單獨公布台灣完成開放的明確日期,實際帳號可用性仍可能依 rollout 進度不同 |
因此,現在再閱讀 9 月 2 日的新聞時,最重要的時間軸是:9 月 1 日先公布 Critical 能力與防護措施 → 9 月 2 日本文發布 → 9 月 3 日 GPT-6 Astra 正式推出。這樣就不會把「發布前安全公告」和「發布後產品資訊」混成同一時間點。
後續平台更新:GitHub、Microsoft Copilot 與 Amazon Bedrock
GitHub Copilot:GitHub 於 2026 年 9 月 4 日宣布 Astra 已 GA,適用 Copilot Pro+、Max、Business、Enterprise,入口涵蓋 VS Code、Visual Studio、CLI、coding agent、Copilot app、github.com、Mobile、JetBrains、Xcode、Eclipse。功能逐步推出,採 provider list pricing 的 usage-based billing;Business/Enterprise 仍受管理員模型政策約束。
Microsoft Copilot:Microsoft 官方路線圖將 2026 年 9 月 4 日的 Astra 更新列為向 Copilot Cowork 與 Copilot Studio 推出。Cowork 模型文件也已列出 GPT 6 Astra;實際選單仍取決於組織允許的模型。
Amazon Bedrock:AWS 於 2026 年 9 月 8 日確認 GPT-6 Astra 已 GA,可經 Bedrock APIs 呼叫,也可將 ChatGPT Work、Codex 設定為使用 Bedrock 上的 Astra。同期企業外掛擴充至商業智慧工具、Workday、Navan、Avalara;仍使用既有帳號及管理員設定的權限,並不授予額外存取權。
結論:這篇新聞真正的核心是「能力跨過 Critical,防護也跟著升級」
9 月 1 日的 Astra 公告真正重要的不是某一個介面會不會暫停任務,而是 OpenAI 首次認定自家模型跨入 Critical 資安能力門檻。這代表模型不只更擅長找漏洞,也可能在適當工具與存取條件下完成更長、更複雜的資安任務,因此 OpenAI 同時提高了拒絕、監控、存取與中斷機制。
原文中「ChatGPT、Codex 與 API 被暫停後怎麼處理」只是這套防護的一個具體使用者影響,不應成為文章主軸。現在較合理的閱讀順序應該是:先理解 Critical 代表什麼,再看 Astra 比 GPT-5.6 Sol 強在哪裡,接著理解 OpenAI 為什麼加強防護,最後補上 9 月 3 日正式發布後的最新供應資訊。